
Hari Senin (9 Juli 2012) kemaren beredar banyak berita bahwa internet di
dunia terancam mati. Kehebohan kiamat internet ini berasal dari serangan
virus atau malware bernama DNS Changer. Tetapi, jangan khawatir, apa yang terjadi hari ini takkan sedramatis itu.
Yang sebenarnya terjadi minggu lalu, FBI hanya akan menutup dua server di dunia untuk mengatasi penyebaran malware itu. Ketika kedua server tadi tak berfungsi, maka komputer-komputer di dunia yang terinfeksi malware takkan bisa menerjemahkan alamat situs ke dalam IP adress.
Berapa
jumlah komputer yang kena dampaknya? Sejumlah ahli mengatakan hanya
berkisar antara 250.000 hingga setengah juta komputer di seluruh dunia.
Juru bicara DNS Changer Working Group (DCWG) Barry Green menenangkan
ketakutan para pengguna internet di dunia.
"Berbagai estimasi
memperkirakan jumlah PC di dunia antara 1 miliar hingga 2 miliar.
Artinya, 250.000 komputer yang masih terinfeksi hanya sekitar 0,02
persen dari semua PC di dunia. Ini bukan masalah besar," kata Barry
Green.
DNS Changer sendiri bukan virus anyar. Ia diciptakan pada
tahun 2007 oleh para penjahat dunia maya. DNS Changer memanipulasi DNS
(Domain Name System), yaitu sistem yang akan menerjemahkan situs web
yang Anda ketikkan di layar komputer Anda ke dalam angka-angka alamat
IP-nya (IP Adress).
Jadi, saat DNS Changer menyerang komputer
Anda, ia akan mengubah informasi DNS dan membawa Anda ke alamat IP
situs-situs tipuan atau iklan yang diinginkannya.
Namun, FBI telah menangkap para penjahat dunia maya itu dan menyita server mereka pada November lalu.
Masih khawatir? Jika ingin tahu apakah komputer Anda termasuk salah satu dari 250.000 yang terinfeksi, silakan cek di http://www.dns-ok.us/.
Jika muncul latar hijau, berarti aman. Kalau muncul latar merah? Anda
terinfeksi, tapi Anda bisa menyembuhkannya langsung dengan mengunjungi http://www.dcwg.org/fix/.
Tifatul: Indonesia aman
Tadi
malam di Twitter, Menteri Komunikasi dan Informasi Tifatul Sembiring
menegaskan bahwa "Kiamat Internet" ini hanya isu. "Tidak benar akan
terjadi kemacetan massif jaringan internet di Indonesia, Senin 9 Juli
2012," tandasnya.
Menurutnya, memang benar sekitar 4 tahun lalu ada serangan besar virus trojan yang sampai melibatkan FBI untuk menyelidikinya.
FBI
kemudian merilis 25 negara yang berisiko tinggi terjangkit trojan itu.
Namun, kebanyakan adalah negara-negara di Eropa, bukan Indonesia. "Di
Indonesia sendiri pernah dilakukan riset oleh peneliti virus dan tak
ditemukan perkembangan virus trojan tersebut," imbuhnya.
Meski begitu, ia berpesan agar tetap waspada, men-scan, dan membersihkan peranti lunak komputer secara rutin. Update selalu antivirus. "Penting: jangan sembarang membuka kiriman link via email yang aneh & mencurigakan dari orang yang tak kita kenal," tulisnya dalam akun @tifsembiring.
Senin, 16 Juli 2012


Kamis, 24 Mei 2012
Kemungkinan Lagu Yang Tertuju Pada Anonymous (EXO-K - MAMA)
Careless, careless. Shoot anonymous, anonymous.
Heartless, mindless. No one. who care about me?
Heartless, mindless. No one. who care about me?
[D.O] irheobeorin chae wemyeonhaneun geot gata chameul subakke eobseo
nuneul gamjiman
nuneul gamjiman
[Baekhyun] mama! ijen naege daedabhaejwo wae saramdeuli dallajyeotneunji
areumdaun sijeoriraneunge jonjaehagin haetneunji
[Suho] ije deoneun saranghaneun beobdo ijeotgo baeryeohaneun mamdo irheotgeo
deungeul dollin chaero saragagi babbeungeol
areumdaun sijeoriraneunge jonjaehagin haetneunji
[Suho] ije deoneun saranghaneun beobdo ijeotgo baeryeohaneun mamdo irheotgeo
deungeul dollin chaero saragagi babbeungeol
ikmyeong-e gamyeone gamchweotdeon sal-e gadeukhan jilshil
kkeuteul bwado baegopeun deuthan
[Baekhyun] ijen manjoghae?
kkeuteul bwado baegopeun deuthan
[Baekhyun] ijen manjoghae?
[ALL] urin deo isang nuneul maju haji anheulkka?
sotonghaji anheulkka? saranghaji anheulkka?
apeun hyeonshire dashi nunmuri heulleo
bakkul su itdago bakkumyeon dwendago malhaeyo mama. mama.
sotonghaji anheulkka? saranghaji anheulkka?
apeun hyeonshire dashi nunmuri heulleo
bakkul su itdago bakkumyeon dwendago malhaeyo mama. mama.
eonjengabuteo urin seumateuhan gamoge jabaljeokeuro gadhyeo
0gwa 1ro mandeun dijiteole nae ingyeogeul matgyeo
geogin saengmyeondo kamjeongdo ddadeuthamdo eobtgo eondeo sseuregiman
nadwingguneun sakmakhan beolpan
nali galsurok weroumman deohaejyeo
uriga inganil su bakke eobtneun geon sangcheo badneun geot Yeah-
0gwa 1ro mandeun dijiteole nae ingyeogeul matgyeo
geogin saengmyeondo kamjeongdo ddadeuthamdo eobtgo eondeo sseuregiman
nadwingguneun sakmakhan beolpan
nali galsurok weroumman deohaejyeo
uriga inganil su bakke eobtneun geon sangcheo badneun geot Yeah-
mannago soneul jabgo neukkimyeo hamkke ulgo utgo
dalmagago seoro yeongyeoldwae
dolikigo shipdamyeon
dalmagago seoro yeongyeoldwae
dolikigo shipdamyeon
* Repeat [ALL]
Turnback!
[Kai] juggo, jugigo ssaugo wichigo. igeon jeonjaengi aniya
dowajweoyo mamamama mamamama Turn back
ggaedadge mamamama mamamama Rolling back
ggaedadge mamamama mamamama Rolling back
[Kai] ggaedadge mamamama mamamama Rolling back
dowajweoyo mamamama mamamama Turn back
Yeah-
dowajweoyo mamamama mamamama Turn back
Yeah-
Careless, careless. (mama) Shoot anonymous, anonymous. (mama)
Heartless, mindless. (mama) No one. Who care about me? (mama}
Heartless, mindless. (mama) No one. Who care about me? (mama}
[Suho] salme heollakdwin chukbokbadeun naldeul-e kamsahago
maeil saeroun inyeondeuleul mandeulgo
[Baekhyun] ggaejyeobeorin maume boda, kippeun sarangeul modu hamkke
useul su itdamyeon
maeil saeroun inyeondeuleul mandeulgo
[Baekhyun] ggaejyeobeorin maume boda, kippeun sarangeul modu hamkke
useul su itdamyeon
* Repeat [ALL]
Careless, careless. Shoot anonymous, anonymous.
Heartless, mindless. No one. who care about me?
Heartless, mindless. No one. who care about me?
Selasa, 22 Mei 2012
Anonymous: Monday Mail Mayhem
TRANSCRIPT
____________________
Greetings world,
we are Anonymous.
Today, [we have released] 1.7GB of data that USED to belong to the United States Bureau of Justice, until now.
Within the booty you may find lots of shiny things such as internal emails, and the entire database dump. We Lulzed as they took the website down after being owned, clearly showing they were scared of what inevitably happened.
We do not stand for any government or parties, we stand for freedom of people, freedom of speech and freedom of information.
We are releasing data to spread information, to allow the people to be heard and to know the corruption in their government. We are releasing it to end the corruption that exists, and truly make those who are being oppressed free.
The price we pay very often is our own freedom. The price governments pay is the exposure of their corruption and the truth being revealed, for the truth will set us free in the end.
So once more we call on you: hackers, activists, and freedom fighters...join us in our struggle against these corporate hypocrites.
[ADAM KOKESH]
We are Anonymous.
We are Legion.
We do not forgive.
We do not forget.
Expect us.
____________________
Greetings world,
we are Anonymous.
Today, [we have released] 1.7GB of data that USED to belong to the United States Bureau of Justice, until now.
Within the booty you may find lots of shiny things such as internal emails, and the entire database dump. We Lulzed as they took the website down after being owned, clearly showing they were scared of what inevitably happened.
We do not stand for any government or parties, we stand for freedom of people, freedom of speech and freedom of information.
We are releasing data to spread information, to allow the people to be heard and to know the corruption in their government. We are releasing it to end the corruption that exists, and truly make those who are being oppressed free.
The price we pay very often is our own freedom. The price governments pay is the exposure of their corruption and the truth being revealed, for the truth will set us free in the end.
So once more we call on you: hackers, activists, and freedom fighters...join us in our struggle against these corporate hypocrites.
[ADAM KOKESH]
We are Anonymous.
We are Legion.
We do not forgive.
We do not forget.
Expect us.
5 Hacker Paling Cantik di Dunia
Apa yang ada dalam benak Anda jika mendengar kata hacker? Orang berpenampilan layaknya kutu buku dengan kacamata tebal? Singkirkan dulu bayangan tersebut. Karena ternyata, 5 hacker wanita ini mungkin bisa mengubah pandangan Anda.
1. Kristina Svechinskaya
Ia adalah seorang mahasiswi di New York University. Kristina sempat populer karena keberhasilannya membobol jutaan dolar dari beberapa bank di Inggris dan Amerika Serikat.
Bersama dengan 9 orang lainnya, Kristina menyedot uang dari ribuan akun bank sebelum akhirnya tertangkap pada November 2010. Hacker cantik ini menggunakan virus Zeus Trojan Horse untuk menyerang akun-akun tersebut. Banyak orang sepakat bahwa ia merupakan salah satu hacker terseksi yang pernah ada.
2. Ying Kracker
Wajahnya yang manis dan terlihat polos membuat orang tak mungkin berpikir bahwa Ying adalah seorang hacker. Ying sendiri berprofesi sebagai guru di Shanghai, China.
Ia mengajarkan langkah-langkah dasar dari proses hacking, seperti bagaimana mengganti IP Address dan bagaimana memanipulasi password. Ying juga merupakan seorang ahli dalam membuat software khusus hacker.
3. Joanna Rutkowska
Joanna adalah wanita asal Polandia yang sangat tertarik dengan dunia hacking. Namun bedanya, ia lebih memfokuskan diri pada bagaimana membangun sistem keamanan untuk mencegah terjadinya kejahatan tersebut.
Wanita cantik ini pertama kali dikenal saat acara Black Hat Briefings di Las Vegas pada Agustus 2006. Saat itu ia mempresentasikan diri dengan membobol sistem keamanan di Windows Vista. Tidak hanya itu, Joanna juga berhasil menerobos Intel System Management Mode dan Trusterd Execution Technology.
Sejak itu, Joanna sering diundang oleh berbagai perusahaan software untuk memberi saran soal sistem keamanan mereka.
4. Raven Adler
Gadis bergaya gothic ini menjadi wanita pertama yang melakukan presentasi di DefCon Hacker Conference. Namun ia berpendapat bahwa dirinya tidak ingin dikenal hanya sebagai seorang hacker wanita.
Raven lebih senang jika populer karena kemampuannya sebagai hacker diakui oleh orang lain. Belakangan, ia cukup aktif mendesain, mengetes, dan mengaudit pendeteksi keamanan di berbagai agency.
5. Xiao Tian
Hacker berwajah oriental ini tampil elegan dan modis. Penampilannya yang feminim berbanding terbalik dengan kemampuannya membobol sistem keamanan. Xiao Tian memang mengaku sangat tertarik pada dunia fashion.
Ia pertama kali dikenal saat berumur 19 tahun. Salah satu korbannya tidak lain adalah perusahaan pemilik search engine terbesar di dunia, Google. Saat itu, Xiao Tian bersama timnya menyerang sistem infrastruktur dari Google China.
Read more: http://www.tempatshare.com/2012/02/5-hacker-paling-cantik-dan-seksi-di.html#ixzz1vbMn4vZl
1. Kristina Svechinskaya
Ia adalah seorang mahasiswi di New York University. Kristina sempat populer karena keberhasilannya membobol jutaan dolar dari beberapa bank di Inggris dan Amerika Serikat.
Bersama dengan 9 orang lainnya, Kristina menyedot uang dari ribuan akun bank sebelum akhirnya tertangkap pada November 2010. Hacker cantik ini menggunakan virus Zeus Trojan Horse untuk menyerang akun-akun tersebut. Banyak orang sepakat bahwa ia merupakan salah satu hacker terseksi yang pernah ada.
2. Ying Kracker
Wajahnya yang manis dan terlihat polos membuat orang tak mungkin berpikir bahwa Ying adalah seorang hacker. Ying sendiri berprofesi sebagai guru di Shanghai, China.
Ia mengajarkan langkah-langkah dasar dari proses hacking, seperti bagaimana mengganti IP Address dan bagaimana memanipulasi password. Ying juga merupakan seorang ahli dalam membuat software khusus hacker.
3. Joanna Rutkowska
Joanna adalah wanita asal Polandia yang sangat tertarik dengan dunia hacking. Namun bedanya, ia lebih memfokuskan diri pada bagaimana membangun sistem keamanan untuk mencegah terjadinya kejahatan tersebut.
Wanita cantik ini pertama kali dikenal saat acara Black Hat Briefings di Las Vegas pada Agustus 2006. Saat itu ia mempresentasikan diri dengan membobol sistem keamanan di Windows Vista. Tidak hanya itu, Joanna juga berhasil menerobos Intel System Management Mode dan Trusterd Execution Technology.
Sejak itu, Joanna sering diundang oleh berbagai perusahaan software untuk memberi saran soal sistem keamanan mereka.
4. Raven Adler
Gadis bergaya gothic ini menjadi wanita pertama yang melakukan presentasi di DefCon Hacker Conference. Namun ia berpendapat bahwa dirinya tidak ingin dikenal hanya sebagai seorang hacker wanita.
Raven lebih senang jika populer karena kemampuannya sebagai hacker diakui oleh orang lain. Belakangan, ia cukup aktif mendesain, mengetes, dan mengaudit pendeteksi keamanan di berbagai agency.
5. Xiao Tian
Hacker berwajah oriental ini tampil elegan dan modis. Penampilannya yang feminim berbanding terbalik dengan kemampuannya membobol sistem keamanan. Xiao Tian memang mengaku sangat tertarik pada dunia fashion.
Ia pertama kali dikenal saat berumur 19 tahun. Salah satu korbannya tidak lain adalah perusahaan pemilik search engine terbesar di dunia, Google. Saat itu, Xiao Tian bersama timnya menyerang sistem infrastruktur dari Google China.
Read more: http://www.tempatshare.com/2012/02/5-hacker-paling-cantik-dan-seksi-di.html#ixzz1vbMn4vZl
10 Virus Paling Merugikan di Dunia
10. CIH – Kerugian $ 80.000.000

Virus ini juga sengaja didistribusikan oleh vendor perangkat lunak, yang memberikan kontribusi besar untuk menginfeksi komputer. Apa yang membuat virus ini berbahaya adalah bahwa ia memiliki tanggal pemicu. Setelah tanggal itu tercapai, hal itu menimpa file pada hard drive dan menghancurkan semua isi file.
CIH juga memiliki kemampuan untuk menimpa BIOS dari komputer untuk mencegah boot up. Virus ini juga dikenal sebagai virus Chernobyl karena beberapa varian yang ditetapkan untuk menghancurkan data di komputer yang bertepatan dengan kecelakaan pembangkit tenaga nuklir.9. Blaster – Kerugian $ 320.000.000
Virus Blaster adalah sebuah malware kompleks yang menyebar sendiri tanpa melalui email, tetapi melalui kerentanan pengamanan baik di sistem Windows 2000 dan Windows XP. Ini perangkat lunak berbahaya yang terdeteksi pada pertengahan-2003 dan pada saat itu telah menginfeksi ratusan ribu komputer.

Setelah komputer terinfeksi, virus ini menampilkan sebuah kotak pesan yang menunjukkan bahwa sistem akan menutup dalam beberapa menit. Ia juga diprogram untuk meluncurkan serangan DDoS ke server yang dijalankan oleh Microsoft pada April 2003. Didalam kode virus ini juga ditemukan pesan tersembunyi untuk pendiri Microsoft Bill Gates yang berbunyi “Billy Gates, mengapa Anda membuat ini terjadi? Berhentilah membuat uang, dan memperbaiki perangkat lunak Anda! ”8. Sasser – Kerugian $ 500.000.000
Sasser adalah virus komputer yang cukup rumit yang mampu melumpuhkan ribuan komputer. Virus ini dibuat oleh seorang mahasiswa berumur 17 tahun di Jerman pada tahun 2004. Sasser tidak menyebar melalui email, dan tidak memerlukan campur tangan manusia untuk menginfeksi sebuah komputer. Virus ini menginfeksi komputer dengan memanfaatkan kerentanan yang hadir di kedua mesin Windows 2000 dan Windows XP, yang dikenal sebagai mengeksploitasi (Remote Procedure Call) RPC – kerentanan yang sama yang digunakan oleh virus Blaster.
Sasser adalah virus komputer yang cukup rumit yang mampu melumpuhkan ribuan komputer. Virus ini dibuat oleh seorang mahasiswa berumur 17 tahun di Jerman pada tahun 2004. Sasser tidak menyebar melalui email, dan tidak memerlukan campur tangan manusia untuk menginfeksi sebuah komputer. Virus ini menginfeksi komputer dengan memanfaatkan kerentanan yang hadir di kedua mesin Windows 2000 dan Windows XP, yang dikenal sebagai mengeksploitasi (Remote Procedure Call) RPC – kerentanan yang sama yang digunakan oleh virus Blaster.

7. SQL Slammer – Kerugian $ 750.000.000
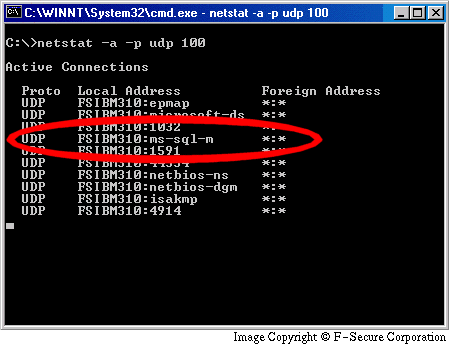
6. Virus Melissa – Kerugian $ 1.200.000.000


Conficker (juga disebut Downup, Downandup dan Kido) adalah worm yang muncul pada Oktober 2008. Conficker menyerang Windows dan paling banyak ditemui dalam Windows XP. Microsoft merilis patch untuk menghentikan worm ini pada tanggal 15 Oktober 2008. Heinz Heise memperkirakan Conficker telah menginfeksi 2.5 juta PC pada 15 Januari 2009, sementara The Guardian memperkirakan 3.5 juta PC terinfeksi.Pada 16 Januari 2009, worm ini telah menginfeksi hampir 9 juta PC, dan menjadikannya salah satu infeksi virus yang paling cepat menyebar dalam waktu singkat.3. ILOVEYOU – Kerugian $ 15.000.000.000
Worm ini berasal dari Manila, Filipina pada tanggal 4 Mei 2000 dan menyebar ke seluruh dunia dalam satu hari, pindah ke Hong Kong, kemudian ke Eropa dan Amerika Serikat, menyebabkan kerugian ekonomi sekitar $ 5,5 miliar dalam jangka waktu kurang dari 2 minggu. Pada tahun 2000, 50 juta orang telah melapor terinfeksi virus ini. Dalam rangka untuk membebaskan diri dari virus ini, Pentagon, CIA, dan Parlemen Inggris harus menutup sistem email mereka;. Seperti yang dilakukan kebanyakan perusahaan besar dunia.
Worm ini berasal dari Manila, Filipina pada tanggal 4 Mei 2000 dan menyebar ke seluruh dunia dalam satu hari, pindah ke Hong Kong, kemudian ke Eropa dan Amerika Serikat, menyebabkan kerugian ekonomi sekitar $ 5,5 miliar dalam jangka waktu kurang dari 2 minggu. Pada tahun 2000, 50 juta orang telah melapor terinfeksi virus ini. Dalam rangka untuk membebaskan diri dari virus ini, Pentagon, CIA, dan Parlemen Inggris harus menutup sistem email mereka;. Seperti yang dilakukan kebanyakan perusahaan besar dunia.

Worm ini menimpa file penting – file musik, file multimedia, dan banyak lagi – dengan salinan dirinya. Virus ini juga mengirim worm ke lima puluh orang pertama dalam daftar buku teman. Karena ditulis dalam Visual Basic Script dan dihubungkan dengan Buku Alamat Windows Outlook, worm ini hanya mempengaruhi komputer yang menjalankan sistem operasi Microsoft Windows.2. Sobig.F – Kerugian $ 37.000.000.000

Virus komputer ini menyebabkan kerugian miliaran dolar dengan mengulur-ulur atau benar-benar menabrak gateway Internet dan server email, sehingga tanpa ampun memperlambat akses internet global. Virus Ini dapat mengirim lebih dari satu juta salinan dari dirinya sendiri hanya dalam beberapa jam. Pada September 2003, virus ini telah diprogram untuk menonaktifkan dirinya sendiri. Dan akhirnya virus ini berhenti mengancam dunia dengan sendirinya.1. MyDoom – Kerugian $ 38.000.000.000

Mulai menyerang tanggal 1 Februari 2004, virus ini membuat backdoor di OS. Pertama kali tanggal 1 itu mulai DDoS. Kedua, tanggal 12 Feb, virus ini berhenti menyebar dan mulai buat backdoors. MyDoom menyebar via email, selain itu selalu search di search engines, seperti Google mulai menerima jutaan permintaan pencarian dan bikin lambat sampai akhirnya crash. Gara-gara MyDoom, Senator US Chuck Schumer mengajukan pembuatan National Virus Response Center.
Pemenang Facebook Hacker Cup 2012

Roman Andreev dari Rusia menyelesaikan satu masalah dengan benar dalam 1 jam 4 min untuk mengambil tempat pertama di Piala Hacker 2012 Facebook Lebih dari 6.000 kandidat dari seluruh dunia memasuki tantangan pemrograman Facebook, Piala Hacker, pada bulan Januari. Tiga bulan kemudian, hanya 25 finalis pergi head-to-head dalam pertempuran tiga jam untuk supremasi, hari ini pada Facebook’s new Menlo Park campus.. Pemenang (semua 25 finalis adalah laki-laki) ditulis di piala 50-pon, semacam pixelated tampak dua dimensi tinju kuningan dengantulisan nama di tengah "HACK", yang ditetapkan di atas sebuah kubus beton.
Update: Setelah tiga jam kompetisi, Facebook telah mengumumkan pemenang dari Piala Hacker 2012:
1nd place : Roman Andreev dari Rusia, menyelesaikan satu masalah dengan benar dalam 1 jam 4 min
2nd place: Tomek Czajka dari Amerika Serikat, menyelesaikan satu masalah dengan benar di 1 jam 5 min
3nd place : Tiancheng Lou dari China, menyelesaikan satu masalah dengan benar dalam 1 jam 44 min.
Ada hadiah $ 5.000 untuk pemenang pertama, sebagai salah satu coders top dunia. Plus, tentu saja, akan ada yang naik sensasi terhadap sebuah ruangan penuh kelas dunia programmer.
"Mereka di sini karena mencintai bersaing dalam hal-hal ini," kata David Alves, seorang insinyur perangkat lunak di Facebook dan salah satu penyelenggara acara.
Negara diwakili di final termasuk Rusia, Jerman, Ukraina, Polandia, Cina, Korea Selatan, Taiwan, Jepang, dan AS Setelah melakukan itu melalui tiga putaran kualifikasi berturut-turut lebih menantang, 25 finalis di sini dengan biaya Facebook selama beberapa hari mengunjungi, bowling, dan tiga jam intens coding.
Piala Hacker Facebook bukanlah satu-satunya kompetisi coding tersebut. Banyak coders sini juga bersaing di TopCoder kontes dan Google Code Jam, serta dalam coding kontes di negara asal mereka. Itulah salah satu alasan Alves menduga bahwa daerah tertentu, seperti Eropa Timur dan Asia, kontestan menghasilkan kode yang lebih sukses: Mereka lebih digunakan untuk kompetisi seperti ini. Plus, ia menambahkan, negara-negara mereka memiliki ilmu yang sangat baik dan pendidikan matematika.
Sumber : http://vuad07.blogspot.com/2012/03/facebook-telah-mengumumkan-pemenang.html
A N O N Y M O U S
Anonymous merupakan sekelompok aktivis pemberontak dunia maya yang menyebar di seluruh penjuru dunia, namun identitas ataupun keberadaannya tetap tersembunyi. Kelompok ini mulai terbentuk pada tahun 2003 lalu.
Pada awalnya, konsep yang digunakan oleh kelompok yang terdiri dari sejumlah komunitas online yang terpencar ini adalah bertindak secara anonimus namun terkoordinasi, dan umumnya memiliki target yang disepakati, serta fokus pada kesenangan semata.
Namun, sejak tahun 2008, kelompok Anonymous semakin erat kaitannya dengan aktivitas hacking internasional yang saling bekerjasama, melakukan protes ataupun tindakan lain yang seringkali tujuannya berhubungan dengan mempromosikan kebebasan internet dan kebebasan berpendapat.
Baru-baru ini, kelompok peretas tersebut mengumumkan rencana mereka untuk menggempur Facebook, situs jejaring sosial yang paling populer saat ini. Alasan mereka, situs itu dianggap telah menyalahgunakan identitas pribadi para pengguna layanan tersebut dan menjualnya ke pihak ketiga.
Dilansir dari CNN, Selasa, 9 Agustus 2011, salah seorang yang mengaku sebagai anggota kelompok Anonymous dalam videonya di YouTube mengutarakan rencana menghancurkan media komunikasi terpopuler di dunia tersebut.
Selain mengumumkan akan merusak, tokoh yang wajah serta suaranya disamarkan ini mengajak para pengguna Facebook turut serta dalam upaya menghancurkan sosial media tersebut, demi keselamatan identitas pribadi mereka.
"Apapun yang Anda masukkan di Facebook, tetap ada di Facebook. Menghapus akun juga tidak mungkin dilakukan. Kalaupun Anda dapat menghapusnya, semua informasi yang pernah Anda masukkan masih akan tetap berada di Facebook dan dapat dimunculkan kapan saja," ucap peretas tersebut.
Wakil Anonymous itu juga mengatakan bahwa Facebook telah menjual informasi identitas pengguna pada para agen pemerintah untuk dimata-matai. Rencananya, operasi ini akan dilakukan pada 5 November mendatang, bertepatan dengan hari Guy Fawkes. Pada tanggal tersebut di tahun 1605, terjadi upaya pembunuhan terhadap raja Inggris, James I, oleh Fawkes.
Namun, tidak semua anggota Anonymous menyetujui penyerangan terhadap Facebook tersebut. Anonymous kini merupakan organisasi peretas yang memiliki struktur kepemimpinan dan pengurus yang jelas. Organisasi ini juga tidak memiliki ikatan dan aturan yang tegas dan memungkinkan para anggotanya melakukan tindakan secara independen.
"FYI - #opFacebook hanya dilakukan oleh sebagian Anons. Hal ini menunjukkan tidak semua #Anonymous menyetujuinya," tulis kelompok ini dalam akun Twitternya, @GroupAnon.
Juru bicara Facebook menolak berkomentar soal ancaman tersebut. Facebook sebelumnya berulangkali menyatakan tidak menyebarkan identitas penggunanya ke pihak ketiga tanpa adanya persetujuan dari pengguna itu sendiri. "Kami tidak pernah dan tidak akan melakukan hal itu," kata pendiri Facebook, Mark Zuckerberg, tahun lalu. Ketika itu, Facebook juga sedang gencar disorot terkait setting privasi pengguna layanannya.
***
Tak hanya di luar negeri, kelompok Anonymous juga memiliki banyak anggota di Tanah Air. Aktivitas terakhir, kelompok Anonymous Operations Indonesia (AnonyOpsIndo) atau Anonymous ‘cabang’ Indonesia membocorkan informasi ke publik seputar database email milik anggota TNI AD beserta password akun tersebut.
Dalam aksi yang diberi nama #opIndonesian Kelompok tersebut mengklaim bahwa database itu didapat dari situs resmi Angkatan Darat. Sebagai informasi, setiap kali melakukan aksi, kelompok Anonymous baik di luar maupun negeri selalu menggunakan prefiks "op" misalnya #opprita, #opfreecriticism, #oppayback, #oppaypal, atau #opamazone.
Adalah pengguna Twitter dengan nick anonymouSabu yang pertamakali menyebutkan bahwa rekan-rekannya di #opIndonesia telah menayangkan hasil penerobosan mereka ke laman http://www.tniad.mil.id.
“Our brothers at #opIndonesia dropping another dump for the indonesians: pastebin.com/ax26qcm2 tniad.mil.id #antisec #anonymous,” kata anonymouSabu, pada akunnya, di Twitter.
Dari pantauan VIVAnews, terdapat 109 alamat email dan password yang berhasil diambil oleh hacker dari situs tersebut.
Selain di Twitter, para hacker juga menggelar kampanye mereka di situs-situs media sosial lain seperti di YouTube, Facebook, dan lewat kanal IRC. Para hacker ini menentang rencana pemerintah yang berupaya melakukan sensor terhadap konten Internet.
Saat dikonfirmasi terpisah, Kepala Dinas Penerangan TNI Angkatan Darat Brigadir Jenderal Wiryantoro belum mengetahui informasi adanya pembobolan situs resmi TNI Angkatan Darat yang beralamat di www.tni.mil.id itu. Wiryantoro akan berkoordinasi dengan divisi terkait.
"Kami belum bisa mengeluarkan pernyataan resmi. Tapi saya akan koordinasi dulu dengan Direktorat Informasi dan Komunikasi TNI Angkatan Darat," kata Wiryantoro saat dihubungi VIVAnews.com, Rabu 10 Agustus 2011.
Sebelumnya, ketika Menteri Komunikasi dan Informasi, Tifatul Sembiring, mengutarakan maksudnya untuk memfilter konten Internet di Indonesia, kelompok hacker Anonymous cabang Indonesia itu juga sempat memberikan 'peringatan'.
Pada awalnya, konsep yang digunakan oleh kelompok yang terdiri dari sejumlah komunitas online yang terpencar ini adalah bertindak secara anonimus namun terkoordinasi, dan umumnya memiliki target yang disepakati, serta fokus pada kesenangan semata.
Namun, sejak tahun 2008, kelompok Anonymous semakin erat kaitannya dengan aktivitas hacking internasional yang saling bekerjasama, melakukan protes ataupun tindakan lain yang seringkali tujuannya berhubungan dengan mempromosikan kebebasan internet dan kebebasan berpendapat.
Baru-baru ini, kelompok peretas tersebut mengumumkan rencana mereka untuk menggempur Facebook, situs jejaring sosial yang paling populer saat ini. Alasan mereka, situs itu dianggap telah menyalahgunakan identitas pribadi para pengguna layanan tersebut dan menjualnya ke pihak ketiga.
Dilansir dari CNN, Selasa, 9 Agustus 2011, salah seorang yang mengaku sebagai anggota kelompok Anonymous dalam videonya di YouTube mengutarakan rencana menghancurkan media komunikasi terpopuler di dunia tersebut.
Selain mengumumkan akan merusak, tokoh yang wajah serta suaranya disamarkan ini mengajak para pengguna Facebook turut serta dalam upaya menghancurkan sosial media tersebut, demi keselamatan identitas pribadi mereka.
"Apapun yang Anda masukkan di Facebook, tetap ada di Facebook. Menghapus akun juga tidak mungkin dilakukan. Kalaupun Anda dapat menghapusnya, semua informasi yang pernah Anda masukkan masih akan tetap berada di Facebook dan dapat dimunculkan kapan saja," ucap peretas tersebut.
Wakil Anonymous itu juga mengatakan bahwa Facebook telah menjual informasi identitas pengguna pada para agen pemerintah untuk dimata-matai. Rencananya, operasi ini akan dilakukan pada 5 November mendatang, bertepatan dengan hari Guy Fawkes. Pada tanggal tersebut di tahun 1605, terjadi upaya pembunuhan terhadap raja Inggris, James I, oleh Fawkes.
Namun, tidak semua anggota Anonymous menyetujui penyerangan terhadap Facebook tersebut. Anonymous kini merupakan organisasi peretas yang memiliki struktur kepemimpinan dan pengurus yang jelas. Organisasi ini juga tidak memiliki ikatan dan aturan yang tegas dan memungkinkan para anggotanya melakukan tindakan secara independen.
"FYI - #opFacebook hanya dilakukan oleh sebagian Anons. Hal ini menunjukkan tidak semua #Anonymous menyetujuinya," tulis kelompok ini dalam akun Twitternya, @GroupAnon.
Juru bicara Facebook menolak berkomentar soal ancaman tersebut. Facebook sebelumnya berulangkali menyatakan tidak menyebarkan identitas penggunanya ke pihak ketiga tanpa adanya persetujuan dari pengguna itu sendiri. "Kami tidak pernah dan tidak akan melakukan hal itu," kata pendiri Facebook, Mark Zuckerberg, tahun lalu. Ketika itu, Facebook juga sedang gencar disorot terkait setting privasi pengguna layanannya.
***
Tak hanya di luar negeri, kelompok Anonymous juga memiliki banyak anggota di Tanah Air. Aktivitas terakhir, kelompok Anonymous Operations Indonesia (AnonyOpsIndo) atau Anonymous ‘cabang’ Indonesia membocorkan informasi ke publik seputar database email milik anggota TNI AD beserta password akun tersebut.
Dalam aksi yang diberi nama #opIndonesian Kelompok tersebut mengklaim bahwa database itu didapat dari situs resmi Angkatan Darat. Sebagai informasi, setiap kali melakukan aksi, kelompok Anonymous baik di luar maupun negeri selalu menggunakan prefiks "op" misalnya #opprita, #opfreecriticism, #oppayback, #oppaypal, atau #opamazone.
Adalah pengguna Twitter dengan nick anonymouSabu yang pertamakali menyebutkan bahwa rekan-rekannya di #opIndonesia telah menayangkan hasil penerobosan mereka ke laman http://www.tniad.mil.id.
“Our brothers at #opIndonesia dropping another dump for the indonesians: pastebin.com/ax26qcm2 tniad.mil.id #antisec #anonymous,” kata anonymouSabu, pada akunnya, di Twitter.
Dari pantauan VIVAnews, terdapat 109 alamat email dan password yang berhasil diambil oleh hacker dari situs tersebut.
Selain di Twitter, para hacker juga menggelar kampanye mereka di situs-situs media sosial lain seperti di YouTube, Facebook, dan lewat kanal IRC. Para hacker ini menentang rencana pemerintah yang berupaya melakukan sensor terhadap konten Internet.
Saat dikonfirmasi terpisah, Kepala Dinas Penerangan TNI Angkatan Darat Brigadir Jenderal Wiryantoro belum mengetahui informasi adanya pembobolan situs resmi TNI Angkatan Darat yang beralamat di www.tni.mil.id itu. Wiryantoro akan berkoordinasi dengan divisi terkait.
"Kami belum bisa mengeluarkan pernyataan resmi. Tapi saya akan koordinasi dulu dengan Direktorat Informasi dan Komunikasi TNI Angkatan Darat," kata Wiryantoro saat dihubungi VIVAnews.com, Rabu 10 Agustus 2011.
Sebelumnya, ketika Menteri Komunikasi dan Informasi, Tifatul Sembiring, mengutarakan maksudnya untuk memfilter konten Internet di Indonesia, kelompok hacker Anonymous cabang Indonesia itu juga sempat memberikan 'peringatan'.
Mereka meminta Tifatul melakukan filter terlebih dahulu pada server milik Depkominfo sebelum memfilter Internet di Indonesia.
Lalu, akankah Anonymous akan kembali melancarkan serangan jika Tifatul benar-benar melakukan filterisasi Internet?
Lalu, akankah Anonymous akan kembali melancarkan serangan jika Tifatul benar-benar melakukan filterisasi Internet?
(from vivanews.com)
Langganan:
Postingan (Atom)